Group-IB, reconocida firma de ciberseguridad, reveló que el malware RedHook volvió con todo y ahora puede obtener acceso para controlar nuestro smartphone. Te contamos todo ¡En esta nota!
Un nuevo informe que llega de la mano de la firma de ciberseguridad Group-IB reveló que hay una nueva versión, mucho más peligrosa, de RedHook, un troyano bancario para Android. Esta nueva versión no se limita a espiar la actividad del usuario, sino que ahora puede obtener acceso de nivel sistema para controlar el dispositivo y facilitar el robo de dinero. La amenaza apuntó inicialmente a usuarios de Vietnam y luego se expandió a Indonesia, pero aprovecha la función de Android llamada Wireless ADB (Android Debug Bridge inalámbrico), utilizada por desarrolladores para depurar dispositivos de forma remota.
¿Cómo funciona el ataque de RedHook?
Según el reporte de Group-IB, los atacantes se hacen pasar por empleados de un banco o de un organismo gubernamental y contactan a la víctima por llamada, SMS o WhatsApp. Durante la conversación, convencen al usuario a descargar una supuesta actualización de seguridad desde un sitio web que imita la apariencia de Google Play. Una vez instalada la aplicación maliciosa en formato APK, RedHook solicita permisos de Accesibilidad que le permiten interactuar con la interfaz del sistema.
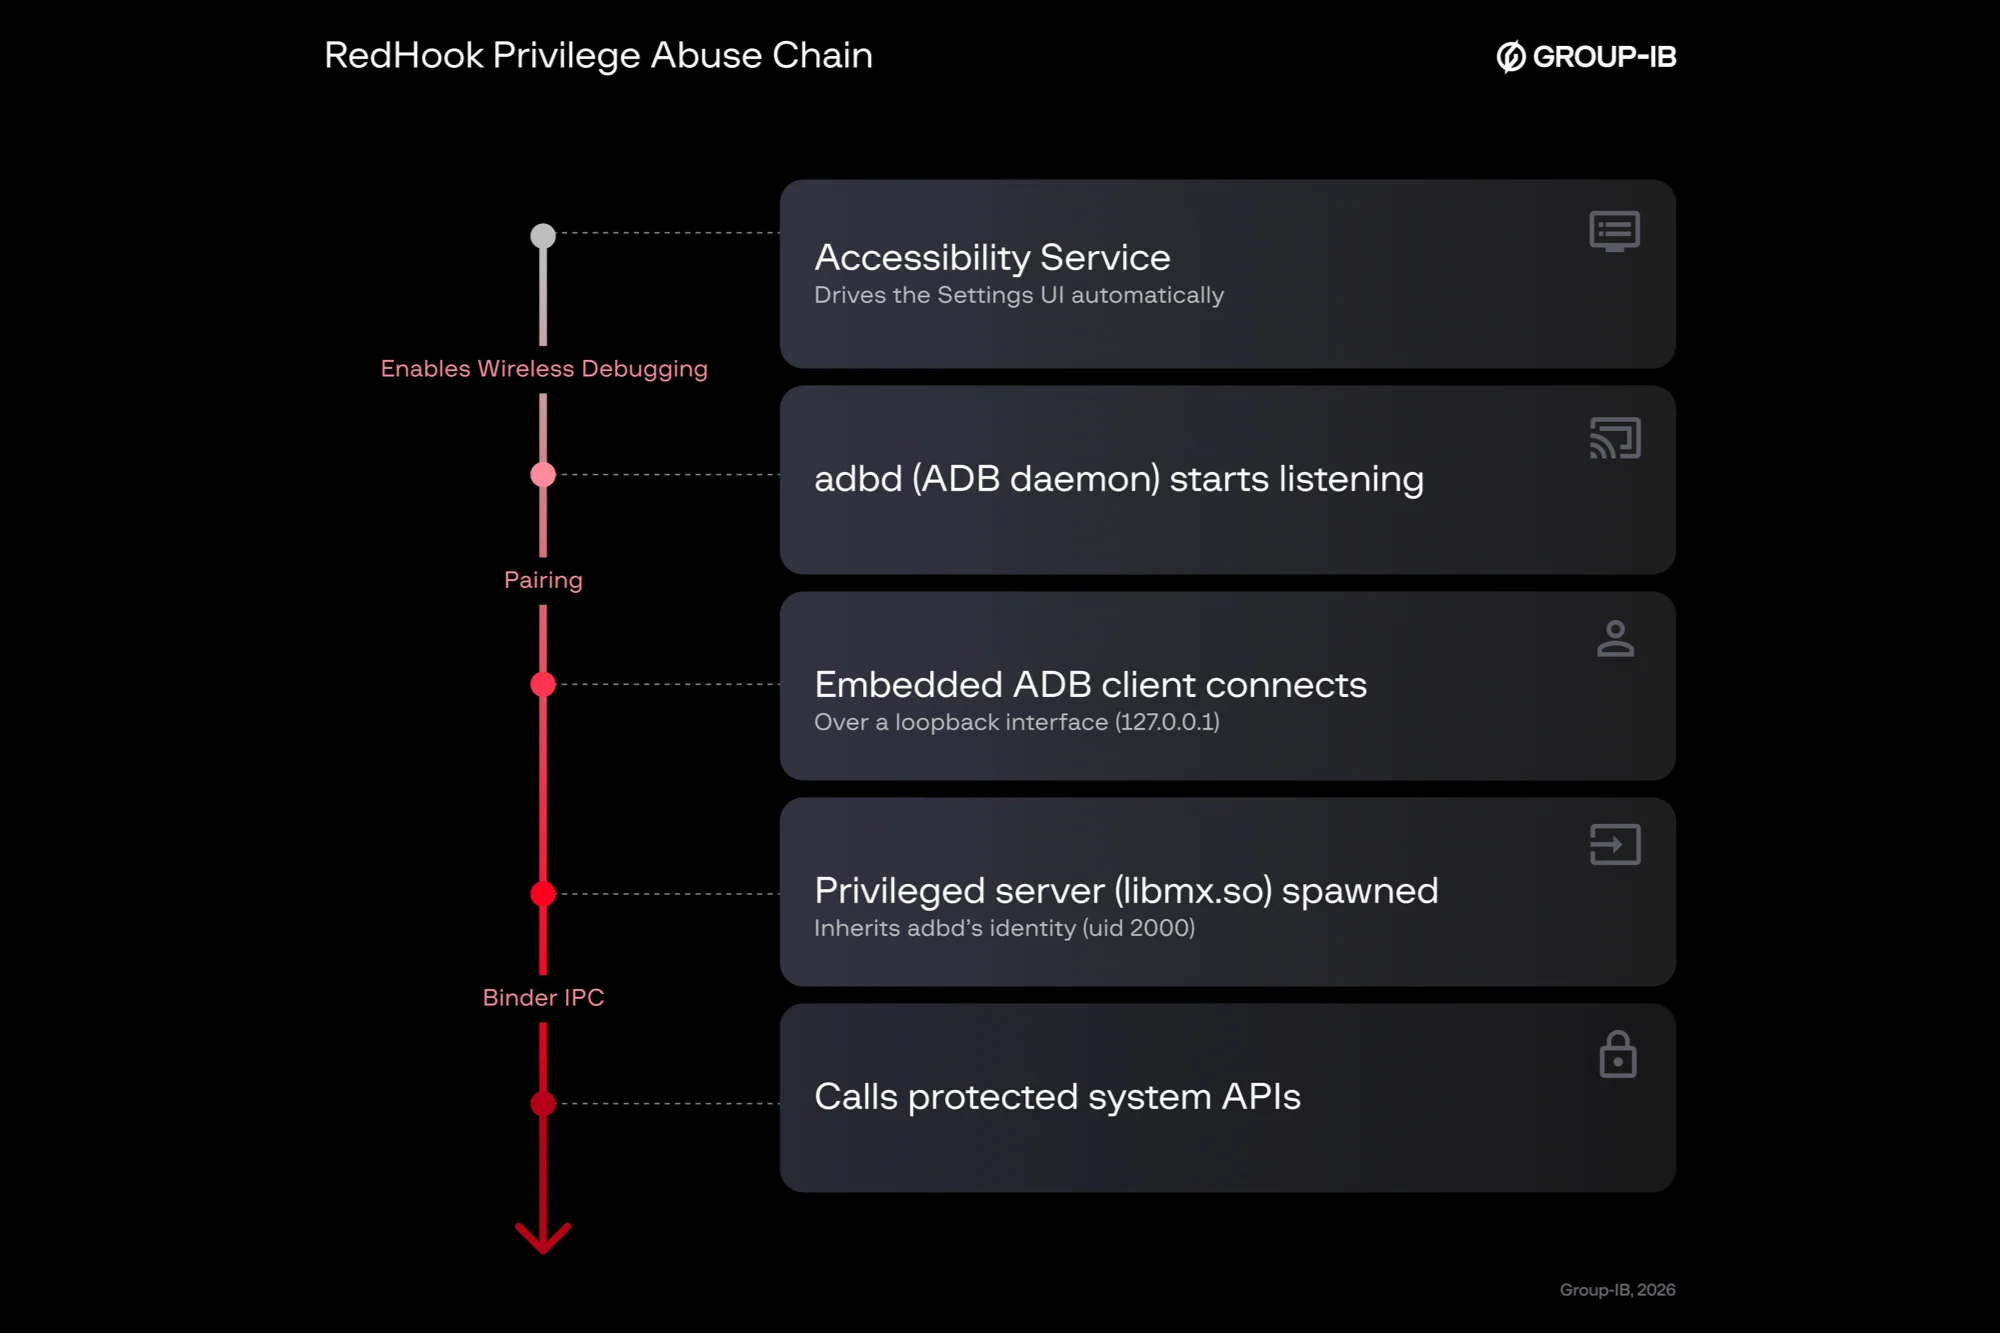
A partir de que tiene acceso al sistema, realiza varias acciones automáticamente. Por un lado, activa las Opciones para desarrolladores, habilita la depuración inalámbrica y se empareja como si fuera una computadora autorizada. Después obtiene acceso de nivel shell con privilegios muchos mayores que los de una aplicación convencional. Los investigadores aclaran que no explota una vulnerabilidad del sistema operativo, sino que utiliza funciones legítimas de Android combinadas con ingeniería social para engañar al usuario.
¿Qué puede hacer el malware RedHook?
Esta nueva versión no solo roba credenciales bancarias, porque Group-IB detectó que también implementa mecanismos para mantenerse activo el mayor tiempo posible. Algunas de las cosas que hace es reproducir audio silencioso para que evitar que el sistema suspenda procesos, impide que el procesador entre en modo ahorro de energía y ejecuta dos servicios que se reinician mutuamente si uno de ellos es cerrados. El principal objetivo son los usuarios que instalan aplicaciones fuera de Google Play, ya que para que el ataque funcione la víctima tiene que descargar manualmente el archivo APK desde una web falsa y otorgar permisos de accesibilidad. Si siempre usamos Google Play, no vamos a tener riesgo.
Google ya está desarrollando una función dentro de su Modo de Protección Avanzada que bloquearía el acceso a las Opciones para desarrolladores cuando esta protección esté activada. Pero por ahora no está disponible para todos los usuarios. Los especialistas de todas formas recomiendan que tomemos algunas medidas básicas como descargar aplicaciones solo de Google Play, no dar permisos a aplicaciones que no los necesiten, desconfiar de mensajes que pidan instalar actualizaciones, revisar que la depuración inalámbrica no esté activada y mantener Google Play Protect siempre activado. Para revisar que la depuración no esté activada, tenés que tener las opciones de desarrollador en tu smartphone, algo que solo vos podés activar.
Preguntas Frecuentes (FAQ)
¿Qué es RedHook?
Es un troyano bancario para Android identificado por la firma Group-IB. Su nueva versión no solo espía la actividad del usuario, sino que logra acceso de nivel sistema para controlar el dispositivo y facilitar el robo de dinero.
¿Cómo se instala RedHook en un dispositivo?
Los atacantes se hacen pasar por empleados de un banco o un organismo gubernamental y contactan a la víctima por llamada, SMS o WhatsApp para convencerla de descargar una supuesta actualización de seguridad desde un sitio que imita a Google Play.
¿RedHook explota una falla de Android?
No. Los investigadores de Group-IB aclararon que el malware no aprovecha ninguna vulnerabilidad del sistema operativo, sino que combina funciones legítimas de Android (como la depuración inalámbrica) con ingeniería social.
¿Cómo protegerse de RedHook?
Se recomienda descargar aplicaciones solo desde Google Play, no otorgar permisos innecesarios, desconfiar de mensajes que piden instalar actualizaciones, revisar que la depuración inalámbrica esté desactivada y mantener Google Play Protect siempre activado. En la misma línea de defensa contra el fraude digital, Facebook y Messenger ya usan IA para detectar estafas en los mensajes.
¿Google está trabajando en una solución?
Sí, Google está desarrollando una función dentro del Modo de Protección Avanzada que bloquearía el acceso a las Opciones para desarrolladores cuando esté activada, aunque todavía no está disponible para todos los usuarios.
Si te sirvió esta nota, marcanos como fuente preferida y vas a ver más de Cultura Geek cuando busques en Google.Sumá  como fuente preferida en

