Microsoft, con ayuda de la policía de Japón, golpeó la infraestructura de YAM Store, un mercado clandestino que vendía cuentas falsas o robadas de Microsoft y Google para lanzar campañas de phishing. Desde enero, la red ayudó a enviar más de mil millones de mensajes fraudulentos.
Microsoft se alió con la Agencia Nacional de Policía de Japón y con empresas del sector para desarticular una red de phishing (la misma técnica que usan los estafadores que se cuelgan del hype de GTA 6) que desde enero apuntó contra más de 75.000 organizaciones en todo el mundo.
En el centro estaba YAM Store, un mercado clandestino que les vendía a otros delincuentes cuentas y accesos falsos o comprometidos de Google y Microsoft. Según la empresa, la red (YAM Store y los kits que se vendían ahí) les dejó decenas de millones de dólares a sus operadores.
Cómo cayó YAM Store: el operativo de Microsoft y la policía japonesa
Microsoft lo detalló el 14 de octubre en dos publicaciones: un artículo de su Unidad de Delitos Digitales y un informe técnico de Microsoft Threat Intelligence. Con una orden de un tribunal federal del Distrito Sur de Florida, Microsoft y Health-ISAC (una organización que comparte información de ciberseguridad del sector salud) incautaron y redirigieron los dominios que sostenían la red.
También participaron el Centro de Control de Ciberdelito de Japón (JC3), el Servicio Secreto de Estados Unidos y empresas como Cloudflare, Oracle, Proofpoint, Resecurity y TRM Labs. Microsoft no informó detenciones: el golpe apuntó a la infraestructura.
Los números dan una idea del tamaño. Desde enero de 2026, YAM Store y los kits que se vendían ahí permitieron enviar más de mil millones de mensajes maliciosos (más de 750 millones dirigidos solo a clientes de Microsoft), con blancos en más de 150 países.
“Los atacantes compraron y utilizaron estas herramientas e infraestructura, incluidos kits de phishing y acceso a entornos de nube de Microsoft o Google comprometidos o fraudulentos y las credenciales relacionadas, para atacar a organizaciones de los sectores de salud, servicios financieros, distribución mayorista y tecnologías de la información (TI) en Japón, Estados Unidos, Australia e India”, señala el informe técnico (la traducción de las citas es nuestra).
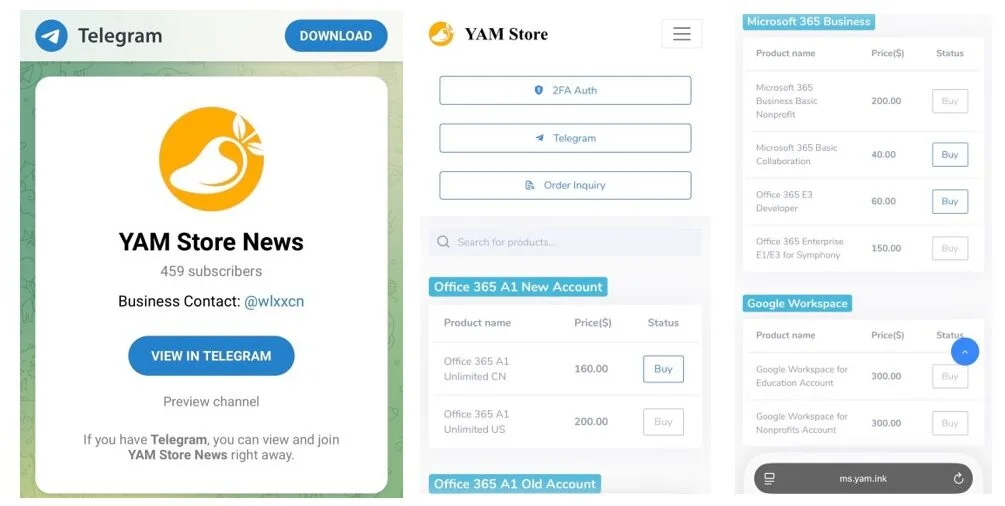
¿Cómo funcionaba YAM Store?
Microsoft sigue a YAM Store con el código Storm-3119 y lo describe como un intermediario de acceso inicial, es decir, alguien que vende la puerta de entrada a sistemas ajenos para que otros ataquen. Su método más llamativo: detectaba organizaciones legítimas cuyos dominios habían vencido y se quedaba con ellos.
“Luego reconstruyeron los sitios web para que esas organizaciones parecieran activas, lo que les permitió obtener fraudulentamente cuentas de Microsoft 365 que después podían venderse a través de YAM Store”, explicó Microsoft.
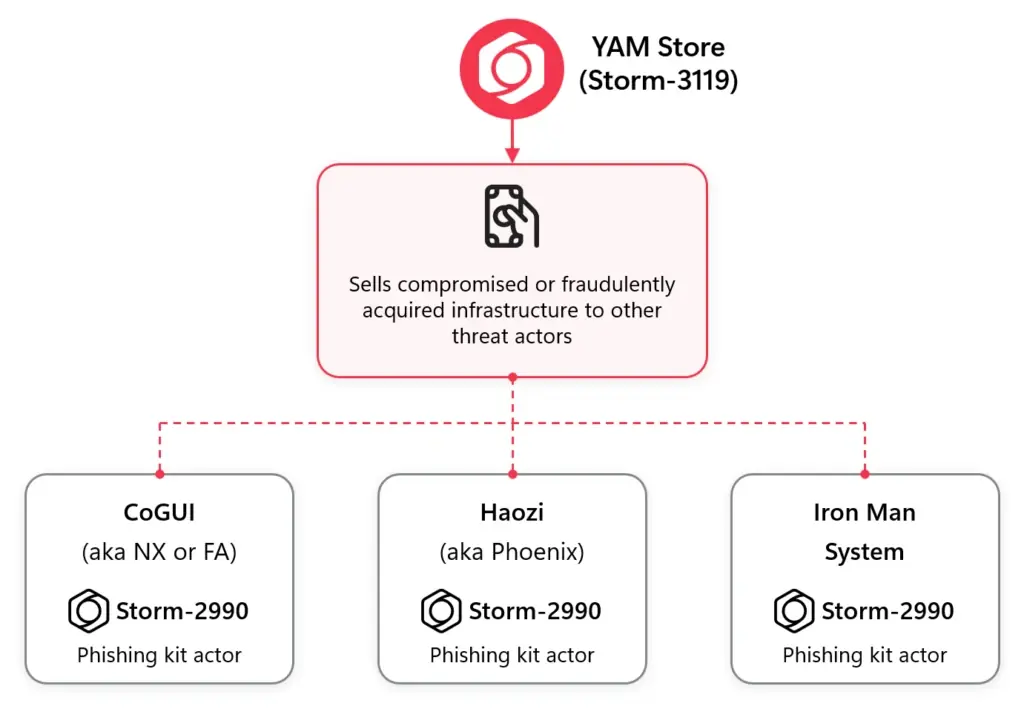
Esa infraestructura alimentaba a tres kits de phishing que Microsoft agrupa bajo otro código, Storm-2990: CoGUI (también conocido como NX o FA), Haozi (también llamado Phoenix) e Iron Man System. Solo Iron Man ofrecía más de 2.300 plantillas para hacerse pasar por bancos, comercios, prestadores de salud, policías y organismos públicos.
“Están diseñados para suplantar la identidad de organizaciones de distintos sectores con el fin de robar información, incluidas credenciales de inicio de sesión (nombres de usuario, contraseñas) y datos financieros (información de tarjetas de crédito), que se usan para obtener acceso a entornos de red”, detalla el informe sobre esos kits.
Microsoft también resumió el alcance del golpe: “Microsoft ya desactivó más de 20.000 cuentas conectadas a YAM Store y continúa desmantelando la operación al eliminar la infraestructura alojada en sus servicios y bloquear más de 100.000 dominios utilizados para la suplantación de identidad y el fraude”.
¿La red YAM Store llegó a Argentina?
Microsoft no menciona a Argentina entre los ejemplos que publicó. Sí muestra plantillas de Iron Man en portugués para Brasil, y la red alcanzó más de 150 países con avisos falsos de bancos, multas de tránsito y organismos públicos, un formato de estafa que no depende del idioma ni de la frontera.
¿Cómo protegerse de este tipo de phishing?
Según Microsoft, en casi todos los casos los mensajes de estos kits mostraban las señales clásicas de estafa: urgencia, un plazo corto y un link con logos oficiales. La recomendación es no entrar por el link y verificar directamente con quien supuestamente escribe, ya sea entrando por tu cuenta al sitio oficial o llamando a la empresa. Sumar claves de acceso en lugar de contraseñas también le complica la vida a quien intenta robarlas.
Si te sirvió esta nota, marcanos como fuente preferida y vas a ver más de Cultura Geek cuando busques en Google.Sumá  como fuente preferida en

