Una extensión que se volvió conocida últimamente en Chrome es Claude, pero parece que no era tan segura como se creía. Te contamos qué pasó ¡En esta nota!
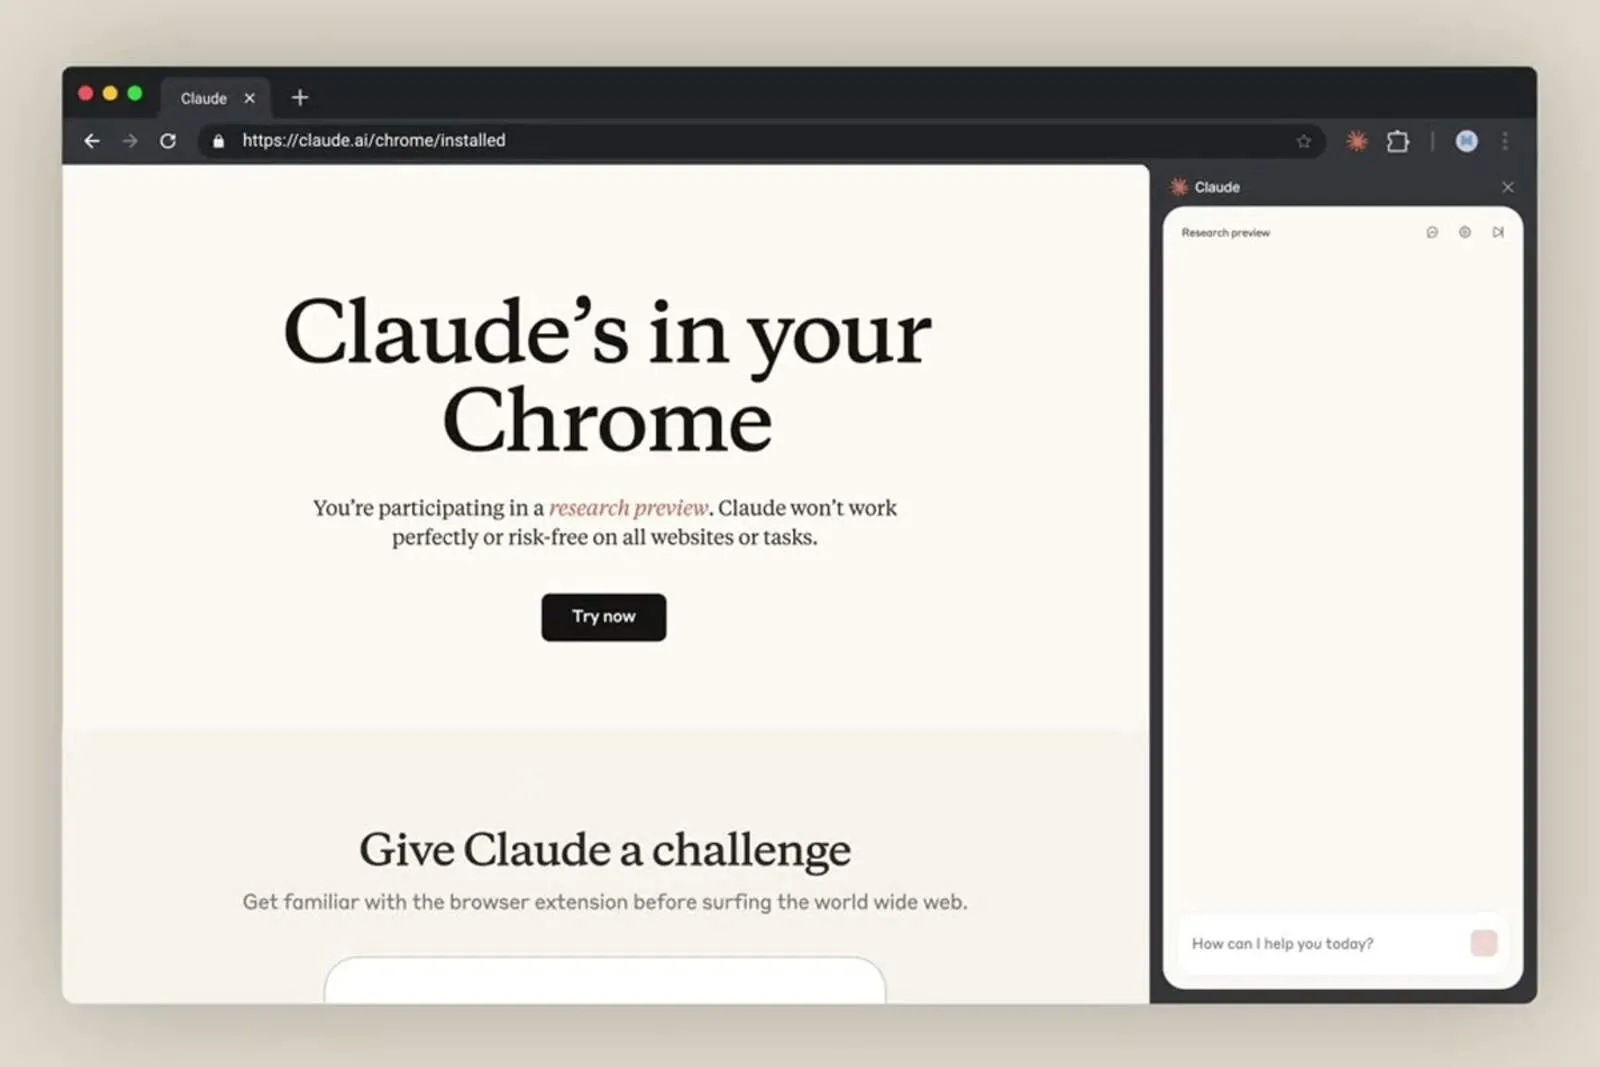
Hace muy poco se detectó una vulnerabilidad en una de las herramientas vinculada a la IA que se volvió viral, Claude para Chrome, que encendió las alarmas sobre la seguridad en este tipo de plataformas. En este caso, el problema afectó a una extensión del navegador asociada a Anthropic que en determinadas condiciones podía ser utilizada para acceder a información privada sin intervención del usuario. El fallo afectó a la extensión Claude Code Chrome, una solución pensada para integrar funciones de IA directamente en la navegación web. Según investigadores, con tan solo visitar un sitio comprometido un atacante podía ejecutar acciones en segundo plano.
Una debilidad en la confianza del sistema
El origen del problema estaba en cómo la extensión validaba los sitios seguros. El sistema simplemente asumía que cualquier contenido alojado bajo el dominio de Claude era confiable, sin distinguir entre el sitio principal y sus subdominios. Esta decisión abrió la puerta a un escenario bastante riesgoso ya que uno de esos subdominios presentaba una vulnerabilidad del tipo Cross-site scripting, lo que permitía inyectar código malicioso que luego era interpretado como legítimo por la extensión.
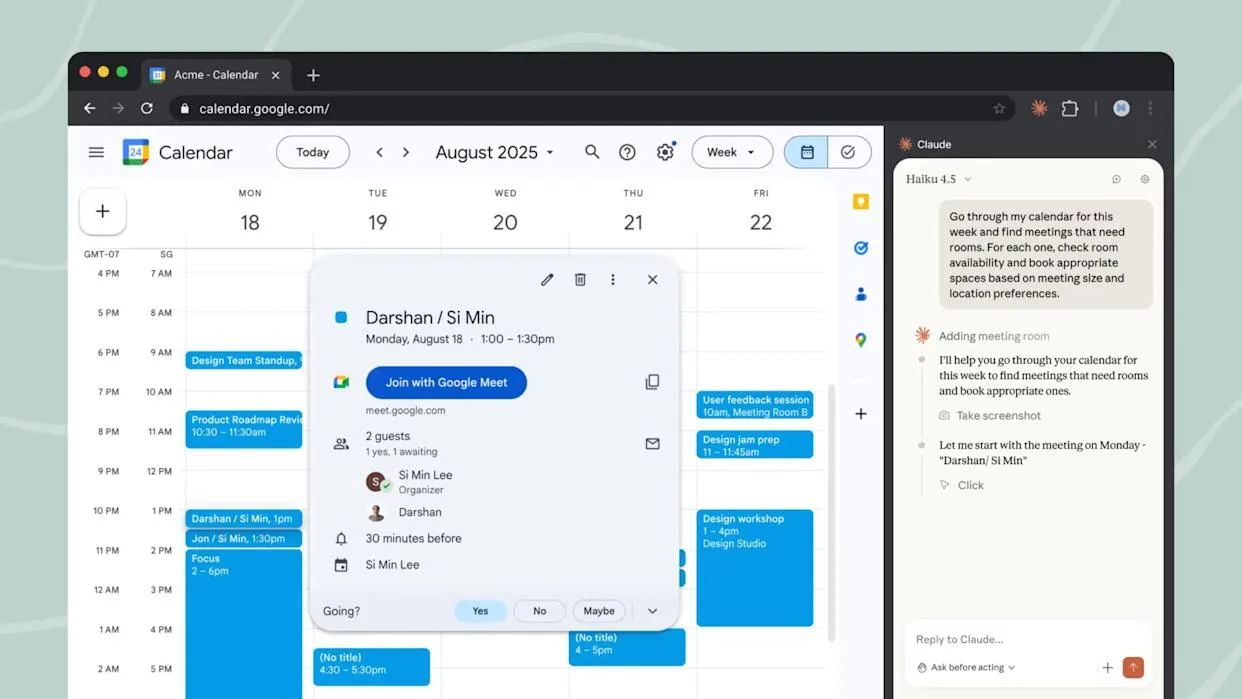
A partir de esta falla, los atacantes podían aprovechar técnicas de manipulación de prompts para enviar instrucciones ocultas. Es decir, la herramienta podía recibir pedidos disfrazados sin que el usuario los hubiera realizado. Esto incluía desde resúmenes de actividad hasta la posible exposición de información sensible, según los permisos y el uso que cada persona le diera a la extensión. Sin embargo, o más preocupante es que el proceso podía ocurrir sin clics, descargas ni autorizaciones, lo que reduce las barreras de defensa tradicionales.
Un problema que va más allá de un solo caso
El hallazgo lo realizó la firma Koi Security, quienes identificaron este comportamiento como parte de una categoría de ataques en crecimiento. Son cada vez más los hackers que apuntan directamente a sistemas de inteligencia artificial mediante instrucciones manipuladas. Este tipo de amenazas pone en evidencia un desafío nuevo para la industria, que es asegurarse de que las IA sean capaces de interpretar correctamente qué pedidos son legítimos y cuáles no.
La buena noticia es que esta vulnerabilidad ya fue corregida en las versiones más recientes de la extensión, donde reforzaron los controles sobre qué dominios pueden considerarse confiables. Sin embargo, esta situación deja bien en claro que mientras la IA se integra cada vez más en los navegadores y las aplicaciones, se amplía mucho más la superficie de ataque. Lo único que podemos hacer es mantener el software actualizado, limitar los permisos innecesarios e instalar un buen antivirus.
https://www.tiktok.com/@culturageek.com.ar/video/7621751009328499988?lang=es
Si te sirvió esta nota, marcanos como fuente preferida y vas a ver más de Cultura Geek cuando busques en Google.Sumá  como fuente preferida en

