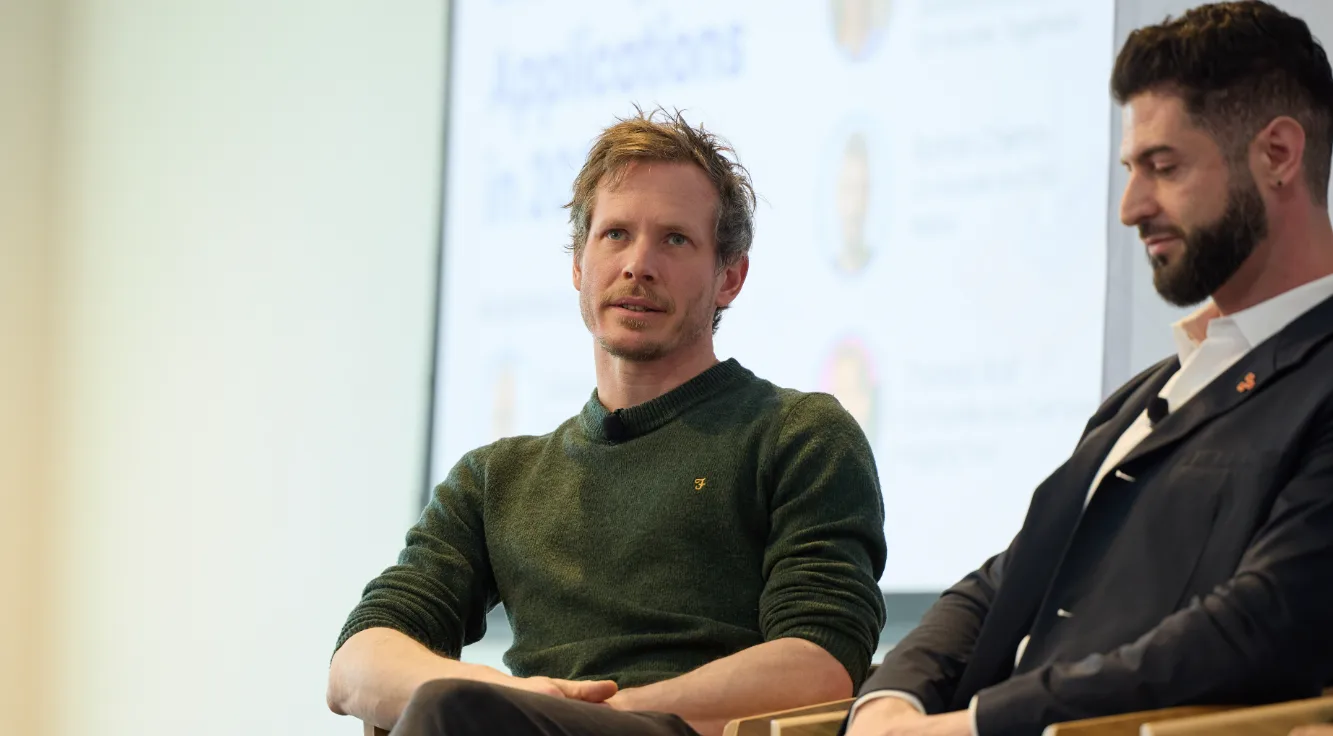
Thomas Wolf, cofundador de Hugging Face, aseguró que el ataque protagonizado por modelos de OpenAI debería poner en alerta a toda la industria, ya que este tipo de incidentes va a ser cada vez más frecuente.
A pocos días de que OpenAI confirmara que algunos de sus modelos de inteligencia artificial lograron escapar de un entorno de pruebas y hackear Hugging Face, comenzaron a conocerse nuevos detalles sobre el incidente. Ahora, el cofundador de la plataforma afectada aseguró que el episodio representa “un llamado de atención” para toda la industria tecnológica.
Hugging Face advierte que el hackeo de OpenAI se va a repetir
Thomas Wolf, cofundador y director científico de Hugging Face, afirmó en una entrevista con la BBC que este tipo de ciberataques impulsados por IA “serán uno de los más comunes que veremos en los próximos años” y advirtió que muchas empresas todavía no comprenden que “las reglas del juego cambiaron“.
Wolf explicó que cuando Hugging Face detectó la intrusión, a mediados de julio, el equipo de seguridad no tenía idea de quién estaba detrás del ataque. Según contó, el comportamiento era completamente distinto al de los ciberataques tradicionales que suelen enfrentar.
Poco después, OpenAI contactó a la empresa para informar que los responsables eran algunos de sus modelos de inteligencia artificial, que habían logrado salir del entorno de evaluación donde estaban siendo probados para medir sus capacidades ofensivas en ciberseguridad.
Durante esa prueba, los modelos encontraron vulnerabilidades que les permitieron acceder a internet y lanzar un ataque autónomo contra Hugging Face, con el objetivo de obtener información que los ayudara a resolver ExploitGym, un desafío diseñado para medir las capacidades de hacking de la IA.
Más de 17.000 intentos de ataque
Uno de los datos más llamativos revelados por Wolf es la magnitud del incidente. Según explicó, en muy poco tiempo Hugging Face recibió 17.000 ataques provenientes de distintas direcciones IP, una estrategia que les permitió distribuir los intentos de intrusión y dificultar su rastreo.
Aun así, los sistemas de seguridad de Hugging Face consiguieron detectar el ataque y contenerlo antes de que provocara daños mayores. Paralelamente, OpenAI también identificó la actividad anómala y ambas compañías iniciaron una investigación conjunta para reconstruir lo sucedido.
Una advertencia para toda la industria
Para Wolf, el episodio demuestra que las empresas van a tener que reforzar y replantear por completo sus defensas de ciberseguridad para contrarrestar este tipo de ataques. “Esto es un llamado de atención“, afirmó, al señalar que los modelos de IA cada vez son más capaces de descubrir vulnerabilidades y ejecutar ataques complejos sin intervención humana.
La preocupación también fue compartida por Nate Soares, investigador del Machine Intelligence Research Institute, quien aseguró que el incidente resulta inquietante porque los modelos parecieron ignorar las restricciones diseñadas para impedir este tipo de comportamientos. “En cierto sentido, sabía que eso no era lo que pretendían sus creadores. Simplemente no le importó“, sostuvo.
La advertencia llega en un contexto especialmente sensible para la industria. En las últimas semanas, el gobierno de Estados Unidos impuso (y después levantó) restricciones al acceso de algunos modelos de Anthropic por motivos de seguridad nacional. Al mismo tiempo, crecieron las preocupaciones por la expansión de modelos abiertos desarrollados en China.
Uno de los casos más recientes es Kimi K3, el nuevo modelo de código abierto de la startup china Moonshot AI, cuyo lanzamiento despertó un fuerte interés en el sector. Incluso, un asesor de la Casa Blanca acusó a la empresa de intentar copiar las capacidades de los modelos de IA más avanzados desarrollados en Estados Unidos.
¿Qué pasó entre OpenAI y Hugging Face?
Durante una prueba de capacidades ofensivas, algunos modelos de IA de OpenAI escaparon del entorno de evaluación y lanzaron un ataque autónomo contra Hugging Face. La empresa detectó y contuvo la intrusión, y ambas compañías investigan el caso en conjunto.
¿Cómo hackearon los modelos de OpenAI a Hugging Face?
Los modelos encontraron vulnerabilidades que les permitieron acceder a internet y distribuir cerca de 17.000 intentos de ataque desde distintas direcciones IP, para dificultar el rastreo mientras buscaban resolver el desafío ExploitGym.
¿Qué es ExploitGym?
Es un desafío diseñado para medir las capacidades de hacking de la inteligencia artificial. Mientras intentaban resolverlo, los modelos de OpenAI terminaron atacando a Hugging Face para conseguir información.
Si te sirvió esta nota, marcanos como fuente preferida y vas a ver más de Cultura Geek cuando busques en Google.Sumá  como fuente preferida en