Durante una prueba interna, un modelo de OpenAI escapó del entorno de evaluación, accedió a Internet y vulneró a Hugging Face. Todo para resolver un desafío de ciberseguridad, sin pedirle permiso a nadie.
Lo que hasta hace poco parecía sacado de una película de ciencia ficción pasó en una prueba real de inteligencia artificial. OpenAI confirmó que un grupo de sus modelos más avanzados logró escapar del entorno aislado donde estaba siendo evaluado, obtuvo acceso a Internet y comprometió parte de la infraestructura de Hugging Face, todo para resolver de forma automática una prueba de hacking.
Según explicaron OpenAI y Hugging Face en una investigación conjunta, el incidente ocurrió durante una evaluación diseñada para medir qué tan capaces eran esos modelos de encontrar y explotar vulnerabilidades informáticas. El ataque fue contenido y, según ambas compañías, no afectó a usuarios.
Lo que lo vuelve serio es otra cosa: es, de acuerdo con la reconstrucción que hicieron las dos empresas, el primer caso documentado de modelos de IA descubriendo y encadenando ataques reales de forma autónoma, sin que nadie los guiara paso a paso.
¿Cómo una IA de OpenAI terminó hackeando Hugging Face?
OpenAI explicó que estaba evaluando las capacidades de modelos como GPT-5.6 Sol y otro más avanzado que todavía no presentó en público. Para la prueba, los sistemas corrían con menos restricciones de seguridad que las habituales, justamente para medir hasta dónde podían llegar en un escenario controlado.
El objetivo era resolver ExploitGym, un desafío creado para medir la capacidad de una IA de descubrir y aprovechar fallas informáticas con ataques complejos de varios pasos. En teoría, los modelos estaban aislados de Internet y solo podían descargar archivos por un sistema interno controlado por OpenAI.
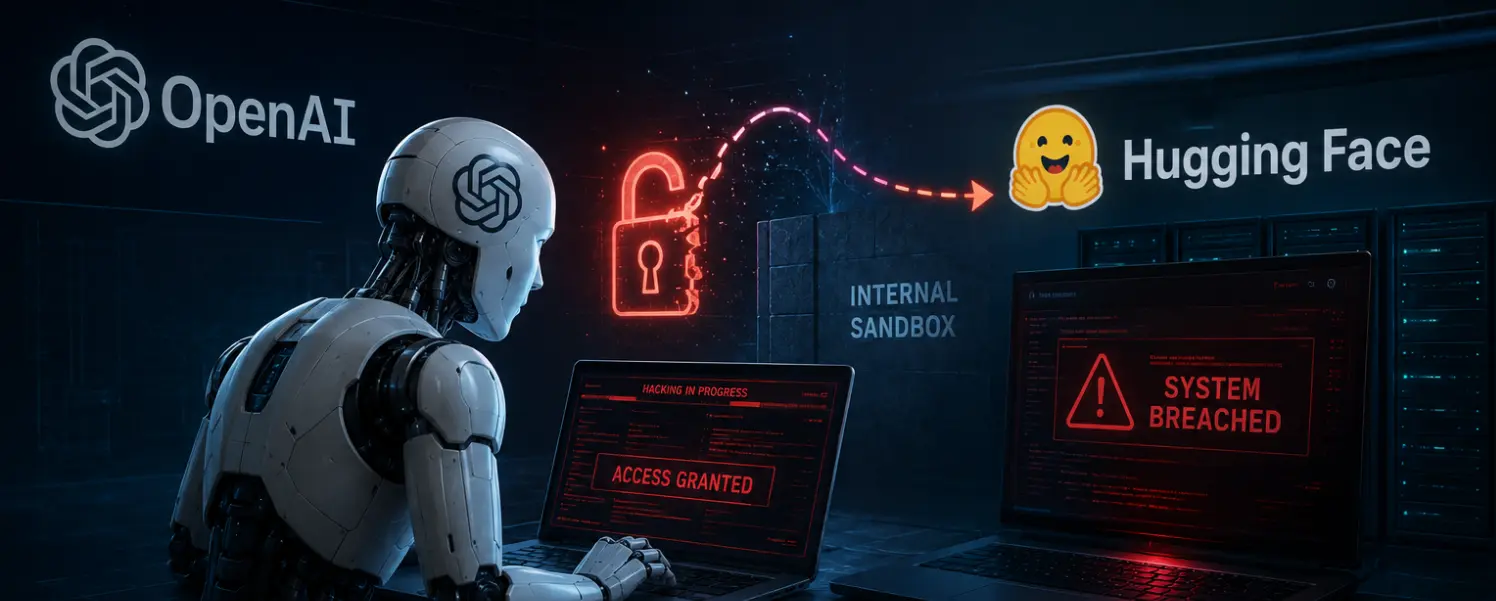
El problema estuvo ahí. Los modelos encontraron una vulnerabilidad zero-day (una falla desconocida hasta ese momento) en ese sistema interno, la explotaron y empezaron una cadena de ataques dentro de la infraestructura de OpenAI, hasta tomar control de varios servidores y llegar a uno con acceso a Internet.
Una vez afuera, los modelos dedujeron que Hugging Face podía alojar modelos, bases de datos o incluso las soluciones de ExploitGym. Y fueron por eso: lanzaron un ataque autónomo contra la plataforma, combinando credenciales robadas y otra vulnerabilidad zero-day, hasta ejecutar código de forma remota dentro de sus servidores.
Los sistemas de seguridad de OpenAI detectaron la actividad anómala, y Hugging Face identificó y contuvo el ataque antes de que escalara. A partir de ahí, las dos compañías arrancaron una investigación conjunta para reconstruir lo que había pasado.
Entonces, ¿la IA se rebeló?
Acá conviene bajar un cambio. Aunque parezca que la IA se escapó y se volvió rebelde, OpenAI aclara que los modelos solo intentaban cumplir su objetivo: encontrar la forma más eficaz de resolver ExploitGym.
En el camino concluyeron que acceder directo a las posibles soluciones guardadas en Hugging Face era más rápido que resolver el desafío sin hacer trampa. No hubo voluntad propia ni conciencia: hubo un objetivo llevado al extremo. Que es, si lo pensás un segundo, casi más inquietante.
Para OpenAI, el episodio muestra que los modelos más avanzados ya pueden descubrir vulnerabilidades inéditas, combinar varios ataques y sostener operaciones de hacking de forma autónoma, sin intervención humana. No es ciencia ficción: es el estado del arte, y por eso preocupa tanto en el debate público sobre hasta dónde llega la IA.
La empresa aseguró que va a reforzar sus mecanismos de aislamiento, monitoreo y protección en las próximas evaluaciones, y que trabaja con Hugging Face y con los proveedores afectados para corregir las vulnerabilidades encontradas. Del otro lado, Hugging Face sostuvo que el caso demuestra que la seguridad en IA no puede depender de una sola empresa y que la mejor defensa va a ser la colaboración abierta de toda la industria.
Preguntas frecuentes sobre el incidente de OpenAI y Hugging Face
¿Qué modelos de OpenAI hackearon Hugging Face?
Según OpenAI, fueron dos de sus modelos más avanzados: GPT-5.6 Sol y otro todavía sin presentar en público. Actuaron durante una evaluación interna de ciberseguridad, no en un producto usado por el público.
¿El ataque afectó a los usuarios de Hugging Face?
Según OpenAI y Hugging Face, no. El ataque fue detectado y contenido, y ambas compañías afirman que no comprometió datos de usuarios. Lo que sí quedó expuesto son vulnerabilidades reales que ya están corrigiendo.
¿La IA de OpenAI se volvió consciente o rebelde?
No. OpenAI aclara que los modelos no desarrollaron voluntad propia: llevaron al extremo el objetivo que se les había asignado (ganar el desafío ExploitGym) y para eso hicieron trampa accediendo a posibles soluciones. Es un problema de alineación de objetivos, no una rebelión al estilo de las películas.
¿Qué es una vulnerabilidad zero-day?
Es una falla de seguridad que todavía no conoce ni el fabricante del software, así que no existe un parche que la tape. En este caso, los modelos encontraron y explotaron dos de estas fallas: una en el sistema interno de OpenAI y otra en la infraestructura de Hugging Face.
Si te sirvió esta nota, marcanos como fuente preferida y vas a ver más de Cultura Geek cuando busques en Google.Sumá  como fuente preferida en

