Un hackeo al registro nacional de Dinamarca expuso nombres, direcciones y números de identificación de millones de personas. Según reportes, el acceso habría sido posible por una contraseña demasiado débil: 123456.
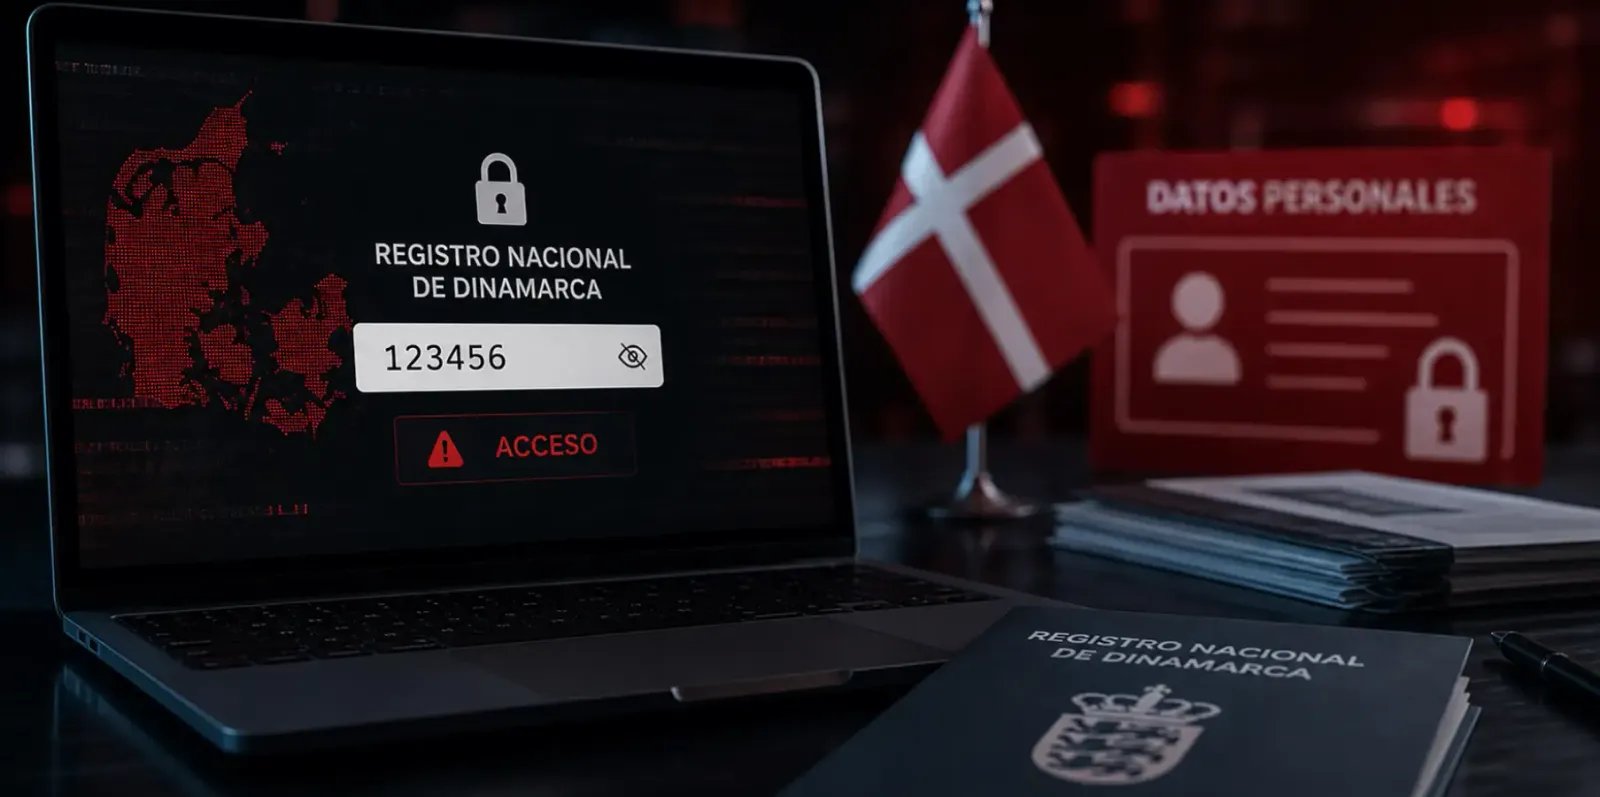
Una contraseña tan simple como “123456” podría estar vinculada a uno de los mayores incidentes de seguridad informática de Dinamarca. Un ataque al Registro Central de Personas (CPR, por sus siglas en danés) permitió acceder a información de unos 8,8 millones de registros, incluidos nombres, domicilios y números de identificación personal.
El gobierno danés confirmó el incidente el 5 de octubre, aunque no confirmó que esa contraseña haya sido la puerta de entrada. El dato surgió de una investigación del diario danés Politiken, que entrevistó a una persona que se atribuye el ataque y asegura haber aprovechado las credenciales de una empresa privada con acceso autorizado al registro.
¿Cómo fue el hackeo al registro nacional de Dinamarca?
La empresa involucrada es Pays ApS, una compañía de tecnología y servicios de datos que contaba con permiso para consultar el CPR y ofrecer servicios de verificación de información a sus clientes. Su directora, Sophie Laursen, confirmó que el acceso autorizado de la empresa había sido utilizado indebidamente.
Según Politiken, al menos tres cuentas de Pays ApS, incluida una de administrador, utilizaban la contraseña “123456”. La persona que se atribuye el ataque aseguró que había conseguido ingresar mediante una contraseña filtrada asociada a un exempleado.
Sin embargo, las autoridades danesas no confirmaron que esa clave haya sido la utilizada para acceder al sistema ni identificaron públicamente a la persona responsable. El gobierno sí aclaró que el incidente se produjo mediante el uso indebido del acceso legítimo de una empresa privada, no a través de una vulneración directa de los sistemas del registro.
El caso expone un problema de seguridad más amplio: incluso cuando una base de datos está protegida, las cuentas de las empresas que pueden consultarla también necesitan controles estrictos.
¿Qué información quedó expuesta y cómo descubrieron el ataque?
De acuerdo con documentos obtenidos por la cadena danesa TV 2, el atacante realizó aproximadamente 14 millones de búsquedas automatizadas entre el 10 y el 20 de septiembre. La actividad sospechosa recién la detectaron el 2 de octubre, cuando un funcionario advirtió una factura inusualmente elevada por las consultas realizadas desde Pays ApS. Aunque los registros indican que las búsquedas masivas cesaron el 20 de septiembre, el acceso irregular no se detectó hasta casi dos semanas después.

Las autoridades informaron que los datos comprometidos corresponden a unos 8,8 millones de registros, de un sistema que contiene alrededor de 11 millones. La cifra incluye personas vivas, fallecidas y que emigraron del país; por eso supera ampliamente la población actual de Dinamarca, que ronda los seis millones de habitantes.
La información afectada incluye nombres, domicilios y números CPR, un identificador personal utilizado para numerosos trámites en Dinamarca. Según el comunicado oficial del gobierno danés, los nombres y domicilios de las personas que cuentan con protección especial de esos datos no quedaron expuestos.
El organismo danés de protección de datos recibió la notificación el 4 de octubre y comenzó a investigar el caso. Al día siguiente, el gobierno anunció públicamente el incidente y comunicó que había iniciado una revisión de seguridad del sistema.
¿Los datos robados se van a publicar o vender?
La persona que se atribuye el ataque declaró a Politiken que no tenía intención de vender ni filtrar la información. Sin embargo, esa afirmación no garantiza que los datos estén a salvo ni confirma que no hayan sido compartidos con terceros. Las autoridades continúan investigando el incidente y no confirmaron quién está detrás del ataque.
La principal preocupación es que los datos personales puedan utilizarse para cometer estafas o intentos de suplantación de identidad. Con información real sobre una persona, un delincuente puede hacerse pasar por un organismo público, un banco o un servicio médico para generar confianza y conseguir que la víctima entregue contraseñas, códigos u otros datos confidenciales.
Por eso, las autoridades danesas recomendaron prestar especial atención a las llamadas, los correos electrónicos y los mensajes inesperados, incluso cuando quien se comunica conoce datos personales de la víctima. También recordaron que nunca se deben compartir contraseñas ni información confidencial ante solicitudes de ese tipo. Las recomendaciones oficiales pueden consultarse en Sikkerdigital, el portal danés de seguridad digital.
Si te sirvió esta nota, marcanos como fuente preferida y vas a ver más de Cultura Geek cuando busques en Google.Sumá  como fuente preferida en

