Esta semana, varios organismos públicos de la Argentina estuvieron alerta por una amenaza de Chronus Team, un grupo hacker que se adjudicó la responsabilidad de 28 nuevas filtraciones de datos.
Puede que en estos últimos días hayas leído sobre un ciberataque nacional o una “megafiltración” de datos en Argentina. Estos reportes, que comenzaron a circular a principios de semana, decían que un grupo hacker, Chronus Team, había atacado a varios organismos públicos del país, generando al menos 28 filtraciones de datos en simultáneo.
La cuenta VECERT Analyzer, especializada en la detección de amenazas cibernéticas, fue la primera que publicó y alertó sobre el supuesto hackeo. “Analyzer ha detectado una operación de hackeo coordinada de una escala sin precedentes que apunta a la infraestructura digital de la República Argentina. El grupo de amenaza CHRONUSTEAM se ha adjudicado la responsabilidad de 28 nuevas filtraciones de datos que comprometen a los organismos más críticos del país”, dice la publicación en X.
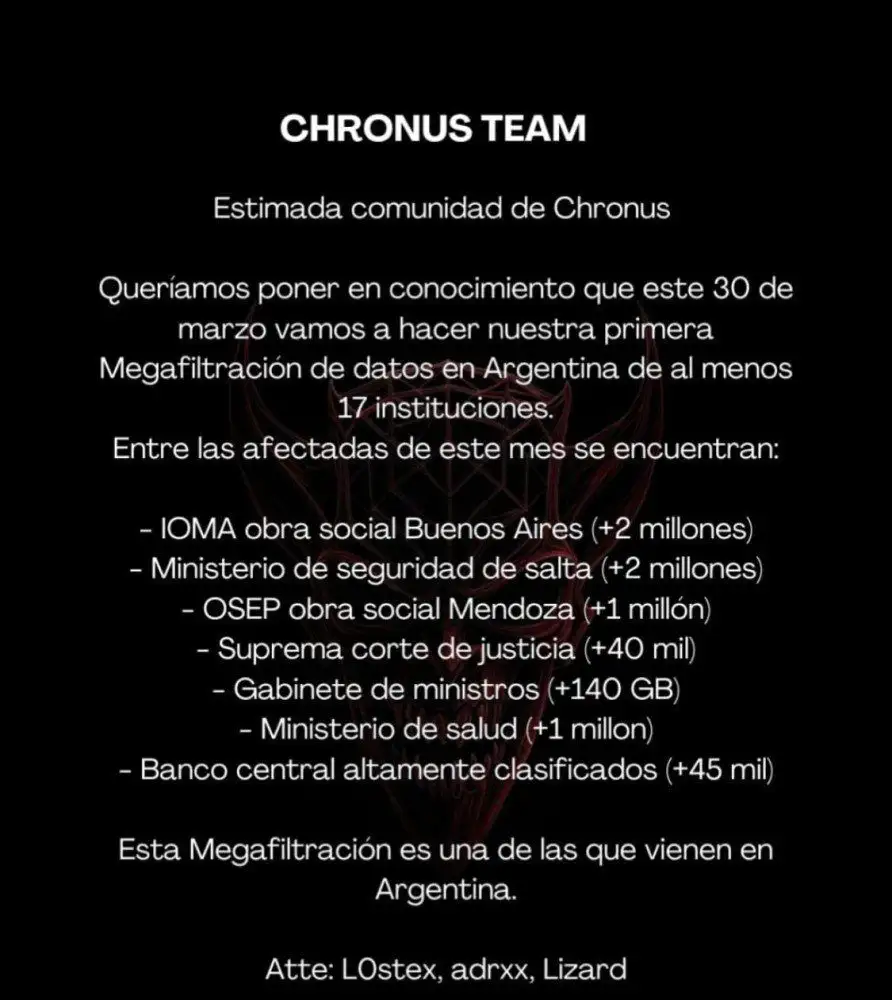
Según el posteo, las víctimas fueron organismos gubernamentales (nacionales y provinciales), fuerzas de seguridad, salud, finanzas y educación. Algunas de las instituciones amenazadas fueron: el Banco Central, la Jefatura de Gabinete, la Suprema Corte de Justicia bonaerense, la obra social de la provincia de Buenos Aires (IOMA) y la Obra Social de Empleados Públicos de Mendoza (OSEP).
¿Cómo respondieron los organismos involucrados ante la posible filtración de datos?
Tras la amenaza de una supuesta filtración de datos en la Argentina, distintos organismos nacionales y provinciales empezaron a pronunciarse sobre el tema. Uno de los primeros fue IOMA, obra social que informó que sí detectó un ataque cibernético vinculado a padrones de afiliación. Sin embargo, aseguró que “no se vulneraron datos personales sensibles ni afectó el normal funcionamiento de los sistemas del Instituto”.
La obra social también aclaró que tomó la medida de resguardo de los datos afiliatorios e inició las denuncias penales y otras acciones legales correspondientes ante la Comisión del ciberdelito para prevenir cualquier otro intento de estafa.
Según El Tribuno de Salta, las fuerzas policiales también registraron una “afectación en los servidores de almacenamiento de datos institucionales de la Policía sin que ello haya generado impacto en el funcionamiento normal de los sistemas”. Frente a esta situación, el Ministerio de Seguridad realizó la denuncia correspondiente ante la Fiscalía Provincial de Ciberdelito.
Por otro lado, OSEP también compartió un comunicado para llevar tranquilidad a sus afiliados y aclarar que no detectaron evidencias de accesos indebidos en los sistemas de la institución. “Se aclara que la organización cuenta con medidas de seguridad y controles acordes a las normativas y buenas prácticas vigentes, las cuales se revisan y actualizan periódicamente”.
Otras organizaciones que no registraron filtraciones fueron el Ministerio de Salud de la Nación y el máximo tribunal bonaerense, el cual le afirmó a La Nación: “No hay pruebas concretas de una filtración actual o real en la Suprema Corte”.
Desde la Unidad Fiscal Especializada en Ciberdelincuencia (UFECI) le aseguraron a Chequeado que existe un caso de investigación abierto, pero que no está claro si se trata de un ataque actual o información filtrada previamente.
Si te sirvió esta nota, marcanos como fuente preferida y vas a ver más de Cultura Geek cuando busques en Google.Sumá  como fuente preferida en


